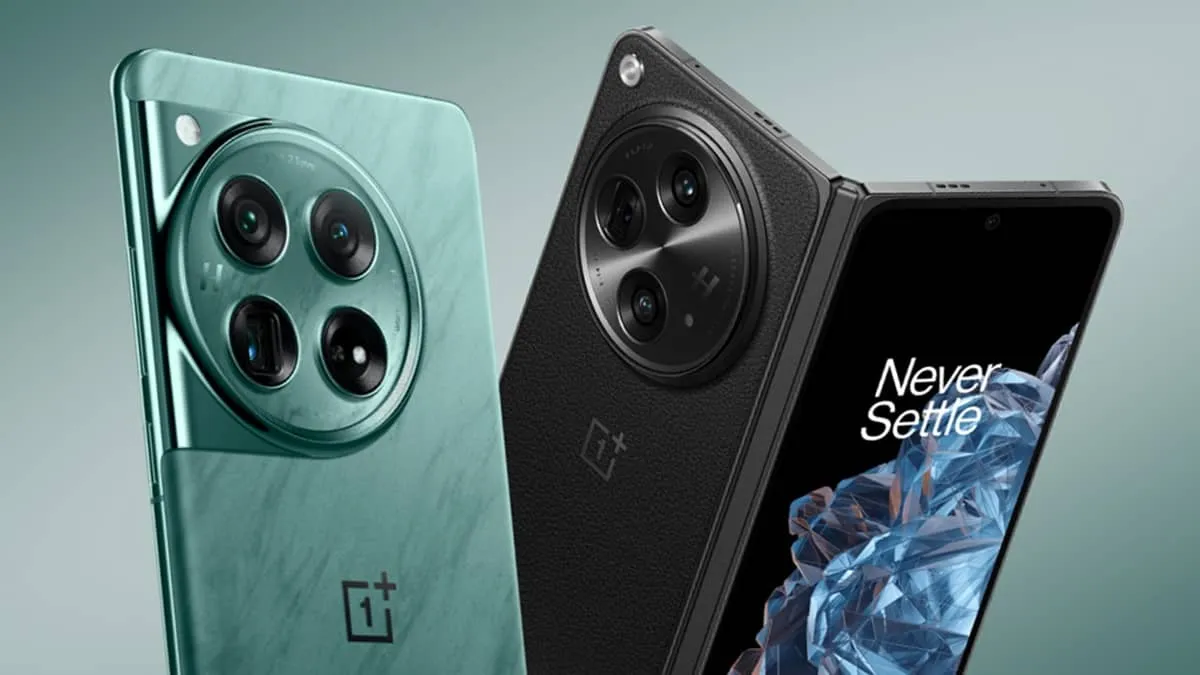

في ظل التطور التكنولوجي المتسارع، يبقى أمن المعلومات تحديًا محوريًا للشركات والمستخدمين على حد سواء. مؤخرًا، كُشفت ثغرة أمنية بالغة الخطورة في نظام التشغيل OxygenOS الخاص بهواتف ون بلس (OnePlus)، مما أثار مخاوف جدية حول حماية خصوصية المستخدمين.
ثغرة أمنية تهدد هواتف ون بلس
أعلنت شركة Rapid7 المتخصصة في الأمن السيبراني عن اكتشاف ثغرة خطيرة لتجاوز الأذونات (Permission Bypass) في نظام OxygenOS، وتحديدًا في الإصدارات بدءًا من OxygenOS 12 على جهاز OnePlus 8T. تحمل هذه الثغرة الرمز CVE-2025-10184، وتتيح للتطبيقات المثبتة على الجهاز الوصول إلى الرسائل النصية القصيرة (SMS/MMS) وبيانات الاتصال (Telephony Metadata) دون الحصول على موافقة المستخدم. يُعرض هذا الخلل بيانات الاتصالات الشخصية والرسائل الحساسة لخطر الاختراق المباشر، مما يشكل تهديدًا جسيمًا لخصوصية مستخدمي هواتف ون بلس في جميع أنحاء العالم.
الآثار الخطيرة للثغرة على المستخدمين
تشير التقارير الأمنية إلى أن أي تطبيق مثبت على الهاتف يمكنه استغلال هذه الثغرة للوصول إلى بيانات الرسائل وجهات الاتصال خلسةً، ودون علم المستخدم أو موافقته. هذا النشاط الصامت في الخلفية يعني أن:
- إمكانية قراءة الرسائل النصية من قبل أطراف غير مصرح لها.
- استغلال بيانات الاتصال والمكالمات في أنشطة احتيالية أو مشبوهة.
- زيادة خطر استغلال الثغرة في شن حملات تصيد (Phishing) أو اختراقات واسعة النطاق.
ما هو مكون Telephony، ولماذا يُعد هدفًا للاختراق؟
يُشكل Telephony جزءًا حيويًا من نظام تشغيل أندرويد، فهو المسؤول عن إدارة المكالمات والرسائل النصية على الجهاز. لذا، فإن أي ثغرة فيه تمثل تهديدًا واسع النطاق، حيث تسمح للتطبيقات المثبتة بالتفاعل مع بيانات الاتصالات الحساسة دون الحاجة إلى طلب أذونات إضافية من المستخدم. تتيح هذه الثغرة للتطبيقات التجسس على بيانات الاتصالات بمجرد تثبيتها على الجهاز، دون أي تدخل من المستخدم. والأخطر من ذلك، أن هذه العمليات تتم في الخفاء التام، مما يجعل اكتشاف أي نشاط غير طبيعي أمرًا بالغ الصعوبة على المستخدم.
استجابة ون بلس وتدابير الإصلاح
أكدت شركة ون بلس علمها بالثغرة، وأفادت بأنها باشرت العمل على تطوير تحديث أمني شامل لمعالجتها. من المتوقع أن يُطرح هذا التحديث التصحيحي عالميًا ابتداءً من منتصف أكتوبر 2025، وهو ما يؤكد التزام الشركة بتعزيز مستوى حماية مستخدميها. كشفت تقارير أن شركة Rapid7 كانت قد نبهت ون بلس بوجود الثغرة قبل عدة أشهر من الإعلان الرسمي عنها، إلا أن استجابة الشركة جاءت متأخرة بشكل ملحوظ. وقد أثار هذا التأخير تساؤلات وشكوكًا بين المستخدمين حول مدى جدية ون بلس في التعامل مع قضايا الأمن السيبراني.
الإصدارات المتأثرة بالثغرة
- الإصدارات المتأثرة: OxygenOS 12 والإصدارات الأحدث.
- الإصدارات غير المتأثرة: OxygenOS 11 والإصدارات الأقدم.
على الرغم من أن بعض الإصدارات الأقدم لم تتأثر بهذه الثغرة، إلا أن الخبراء يؤكدون دائمًا على أهمية تثبيت آخر التحديثات الأمنية فور توفرها، وذلك للحماية من أي مخاطر أمنية محتملة وغير متوقعة.
كيف يمكن للمستخدم حماية نفسه ريثما يتوفر التحديث؟
لحين صدور التحديث الأمني الرسمي، يُنصح المستخدمون باتباع الإرشادات التالية:
- تجنب تثبيت التطبيقات من مصادر غير موثوقة.
- مراجعة الأذونات الممنوحة للتطبيقات بشكل منتظم.
- الاستعانة ببرامج حماية موثوقة (مثل برامج مكافحة الفيروسات والبرمجيات الخبيثة).
- تحديث التطبيقات ونظام التشغيل فور توفر أي تحديثات.
تُعد الثغرة الأمنية الأخيرة في هواتف ون بلس بمثابة تذكير قوي بأن التهديدات السيبرانية في تصاعد مستمر. لم تعد حماية البيانات الشخصية تقتصر على مسؤولية الشركات وحدها، بل تتطلب وعيًا ومشاركة فعالة من جانب المستخدمين أيضًا. وبينما تلتزم ون بلس بتوفير التحديث الأمني اللازم، يظل اتخاذ المستخدمين لخطوات استباقية أمرًا حيويًا لضمان أعلى مستويات الحماية والأمان.